> For the complete documentation index, see [llms.txt](https://docs.kiloiot.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.kiloiot.io/kilo-docs-de/kilo-iot-server/account/users-and-permissions.md).
# Benutzer und Berechtigungen
Verwalten Sie Kilo-IoT-Benutzer und bereichsspezifische ABAC-Berechtigungen — Bearbeiten, Anzeigen oder Kein Zugriff werden pro Bereich unabhängig festgelegt.
Innerhalb jeder Organisation verwendet der Kilo IoT Server die attributbasierte Zugriffskontrolle (ABAC), um zu bestimmen, wer was tun kann. Der Zugriff wird pro Produktbereich zugewiesen — Dashboards, Geräte, Regeln, Konnektoren und mehr — nicht über eine einzige Alles-oder-nichts-Rolle. Wenn Sie jemanden einladen oder seine Berechtigungen bearbeiten, legen Sie jeden Bereich einzeln auf Bearbeiten, Anzeigen oder Kein Zugriff fest.
Dieses Modell pro Bereich ist flexibler als ein grobes, rollenbasiertes Zugriffsmodell. Ein Bereitstellungsingenieur könnte Bearbeitungszugriff auf Geräte und Konnektoren erhalten, aber keinen Zugriff auf die Abrechnung. Eine Betriebsleiterin könnte Bearbeitungszugriff auf Dashboards und Warnungen haben, aber nur Lesezugriff auf die Regel-Engine. Eine Stakeholderin könnte alles sehen, aber nichts ändern. Und da der Zugriff auf jede Organisation beschränkt ist, kann dieselbe Person in verschiedenen Organisationen völlig unterschiedliche Berechtigungen haben.
## So funktionieren Berechtigungslabels
Die Plattform verwendet Berechtigungen pro Bereich als primäres Zugriffsmodell. Es gibt keinen Schritt „Rolle auswählen“ — wenn Sie einen Benutzer einladen, legen Sie jeden Bereich einzeln auf Bearbeiten, Anzeigen oder Kein Zugriff fest. Der Dialog beginnt mit fest codierten Standardwerten (Bearbeiten für die meisten Bereiche, wobei Benutzer verwalten und Prüfprotokoll auf Kein Zugriff gesetzt sind), und Sie können vor dem Senden jeden Bereich anpassen.
Nachdem die Berechtigungen gespeichert wurden, berechnet die Plattform ein Anzeige-Label, indem sie den tatsächlichen Berechtigungssatz des Benutzers mit drei benannten Mustern abgleicht — **Admin**, **Editor**, und **Betrachter**. Wenn der Satz dem Admin-Muster entspricht, zeigt die Benutzertabelle „Admin“ an. Wenn er dem Editor-Muster entspricht, zeigt sie „Editor“ an. Benutzerdefinierte Kombinationen, die keinem Muster entsprechen, zeigen stattdessen die einzelnen Bereichsnamen an.
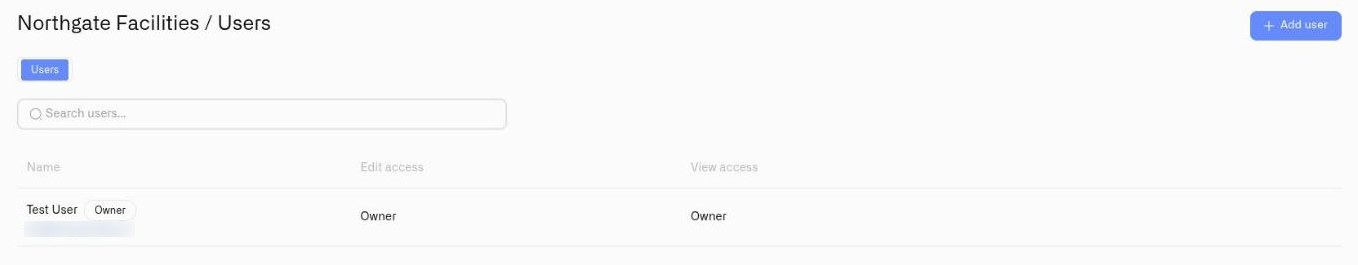
**Eigentümer** ist in demselben Sinne keine vordefinierte Rolle. Es ist eine Eigenschaft der Organisation selbst — genau ein Mitglied ist der Eigentümer, und dieser Status gewährt automatisch Zugriff auf die gesamte Organisation (wobei das Prüfprotokoll auf Lesen beschränkt ist). Der Eigentümerzugriff kann nicht angepasst oder entfernt werden; er ändert sich nur durch die Übertragung des Eigentums.
| Anzeigelabel | Was das bedeutet | Anpassbar? |
| -------------- | ---------------------------------------------------------------------------------------------------------------------------------------------------------------------- | ---------------------------------- |
| **Eigentümer** | Status des Organisationseigentums. Automatischer Zugriff auf die gesamte Organisation. Das Prüfprotokoll ist nur lesbar. | Nein — implizit durch das Eigentum |
| **Admin** | Bearbeiten auf allen Bereichen, einschließlich Abonnement und Benutzer verwalten. Prüfprotokoll ist immer Anzeigen. API-Schlüssel ist immer Bearbeiten. | Ja — pro Bereich |
| **Editor** | Bearbeiten auf den meisten Bereichen. Prüfprotokoll = Anzeigen. API-Schlüssel = Bearbeiten. Kein Zugriff auf Abonnement oder Benutzer verwalten. | Ja — pro Bereich |
| **Betrachter** | Anzeigen auf den meisten Bereichen. Prüfprotokoll = Anzeigen. API-Schlüssel = Bearbeiten (Self-Service-Ausnahme). Kein Zugriff auf Abonnement oder Benutzer verwalten. | Ja — pro Bereich |
## In diesem Abschnitt
| Seite | Was es abdeckt |
| ------------------------------------------------------------------------------------------ | ------------------------------------------------------------------------------------------------------------------------------------------------- |
| [Benutzer einladen](/kilo-docs-de/kilo-iot-server/account/inviting-users.md) | Wie man eine Einladung an einen bestehenden Plattformbenutzer sendet, Berechtigungen pro Bereich zuweist und ausstehende Einladungen verwaltet. |
| [Einladungen annehmen](/kilo-docs-de/kilo-iot-server/account/accepting-invitations.md) | Was passiert, wenn jemand auf einen Einladungslink für eine Mitgliedschaft oder Eigentumsübertragung klickt. |
| [Rollen und Seitenzugriff](/kilo-docs-de/kilo-iot-server/account/roles-and-page-access.md) | Die vollständige Berechtigungsreferenz — jeder konfigurierbare Bereich, eingeschränkte Optionen, Standardwerte und wie der Zugriff bewertet wird. |
| [Zugriff verwalten](/kilo-docs-de/kilo-iot-server/account/managing-access.md) | Berechtigungen aktualisieren, ausstehende Einladungen widerrufen und Benutzer aus der Organisation entfernen. |
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation dynamically by asking a question.
Perform an HTTP GET request on the current page URL with the `ask` query parameter, and the optional `goal` query parameter:
```
GET https://docs.kiloiot.io/kilo-docs-de/kilo-iot-server/account/users-and-permissions.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is optional and describes the broader end goal you are ultimately trying to accomplish on behalf of the user. GitBook uses it to tailor the answer towards what is most useful for that goal.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.