> For the complete documentation index, see [llms.txt](https://docs.kiloiot.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.kiloiot.io/kilo-docs-es/kilo-iot-server/account/users-and-permissions.md).
# Usuarios y permisos
Gestiona usuarios de Kilo IoT y permisos ABAC por superficie — Editar, Ver o Sin acceso definidos de forma independiente por superficie.
Dentro de cada organización, Kilo IoT Server utiliza control de acceso basado en atributos (ABAC) para determinar quién puede hacer qué. El acceso se asigna por superficie del producto — paneles, dispositivos, reglas, conectores y más —, no mediante un único rol de todo o nada. Cuando invitas a alguien o editas sus permisos, configuras cada superficie de forma individual en Editar, Ver o Sin acceso.
Este modelo por superficie es más flexible que el acceso grueso basado solo en roles. Un ingeniero de implementación podría tener acceso de Editar a dispositivos y conectores, pero Sin acceso a la facturación. Un gerente de operaciones podría tener acceso de Editar a paneles y alertas, pero acceso solo de visualización al motor de reglas. Una parte interesada podría verlo todo pero no cambiar nada. Y como el acceso está acotado a cada organización, la misma persona puede tener permisos completamente distintos en diferentes organizaciones.
## Cómo funcionan las etiquetas de permisos
La plataforma usa permisos por superficie como modelo principal de acceso. No hay un paso de "seleccionar un rol" — cuando invitas a un usuario, configuras cada superficie individualmente en Editar, Ver o Sin acceso. El cuadro de diálogo comienza con valores predeterminados codificados (Editar en la mayoría de las superficies, con Administrar usuarios y Registro de auditoría configurados en Sin acceso), y puedes ajustar cada superficie antes de enviar.
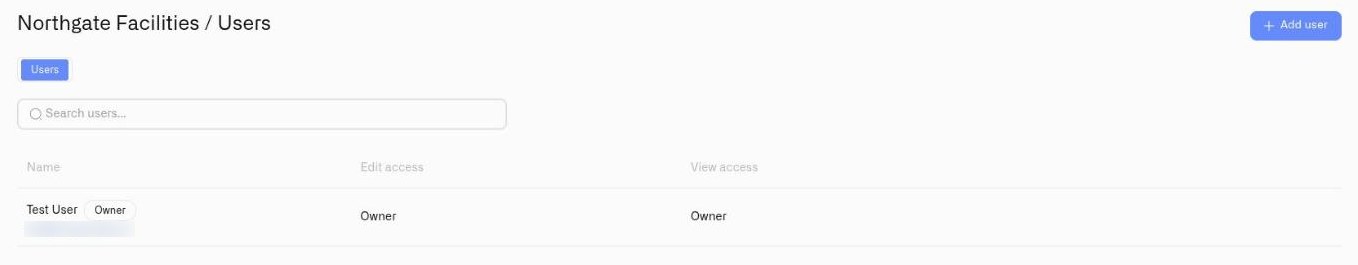
Después de guardar los permisos, la plataforma calcula una etiqueta mostrada comparando el conjunto real de permisos del usuario con tres patrones con nombre — **Administrador**, **Editor**, y **Lector**. Si el conjunto coincide con el patrón de Administrador, la tabla de usuarios muestra "Administrador". Si coincide con Editor, muestra "Editor". Las combinaciones personalizadas que no coinciden con ningún patrón muestran en su lugar los nombres de las superficies individuales.
**Propietario** no es un rol predefinido en el mismo sentido. Es una propiedad de la propia organización — exactamente un miembro es el propietario, y ese estado otorga acceso automático en toda la organización (con el registro de auditoría limitado a lectura). El acceso de propietario no puede personalizarse ni eliminarse; solo cambia mediante la transferencia de la propiedad.
| Etiqueta mostrada | Qué significa | ¿Personalizable? |
| ----------------- | ----------------------------------------------------------------------------------------------------------------------------------------------------------------------- | ------------------------------ |
| **Propietario** | Estado de propiedad de la organización. Acceso automático en toda la organización. El registro de auditoría es de solo lectura. | No — implícito en la propiedad |
| **Administrador** | Editar en todas las superficies, incluidas Suscripción y Administrar usuarios. El registro de auditoría siempre es Ver. Las claves de API siempre son Editar. | Sí — por superficie |
| **Editor** | Editar en la mayoría de las superficies. Registro de auditoría = Ver. Claves de API = Editar. Sin acceso a Suscripción o Administrar usuarios. | Sí — por superficie |
| **Lector** | Ver en la mayoría de las superficies. Registro de auditoría = Ver. Claves de API = Editar (excepción de autoservicio). Sin acceso a Suscripción o Administrar usuarios. | Sí — por superficie |
## En esta sección
| Página | Qué cubre |
| ------------------------------------------------------------------------------------------ | -------------------------------------------------------------------------------------------------------------------------------------------- |
| [Invitar usuarios](/kilo-docs-es/kilo-iot-server/account/inviting-users.md) | Cómo enviar una invitación a un usuario existente de la plataforma, asignar permisos por superficie y gestionar las invitaciones pendientes. |
| [Aceptar invitaciones](/kilo-docs-es/kilo-iot-server/account/accepting-invitations.md) | Qué sucede cuando alguien hace clic en un enlace de invitación de membresía o de transferencia de propiedad. |
| [Roles y acceso a páginas](/kilo-docs-es/kilo-iot-server/account/roles-and-page-access.md) | La referencia completa de permisos: cada superficie configurable, opciones restringidas, valores predeterminados y cómo se evalúa el acceso. |
| [Gestionar el acceso](/kilo-docs-es/kilo-iot-server/account/managing-access.md) | Actualizar permisos, revocar invitaciones pendientes y eliminar usuarios de la organización. |
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation dynamically by asking a question.
Perform an HTTP GET request on the current page URL with the `ask` query parameter, and the optional `goal` query parameter:
```
GET https://docs.kiloiot.io/kilo-docs-es/kilo-iot-server/account/users-and-permissions.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is optional and describes the broader end goal you are ultimately trying to accomplish on behalf of the user. GitBook uses it to tailor the answer towards what is most useful for that goal.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.