> For the complete documentation index, see [llms.txt](https://docs.kiloiot.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.kiloiot.io/kilo-docs-pt/kilo-iot-server/account/roles-and-page-access.md).
# Funções e Acesso à Página
Acesso à página ABAC por funcionalidade no Kilo IoT — Editar, Ver ou Sem acesso por superfície, com etiquetas Admin/Editor/Visualizador.
O Kilo IoT Server usa controlo de acesso baseado em atributos (ABAC). O acesso é avaliado com base em três atributos: a organização a que pertence, se é o proprietário e quais as permissões por funcionalidade que tem. Cada funcionalidade pode ser definida independentemente para Editar, Visualizar ou Sem acesso. Não existe um seletor de funções — trabalha diretamente com permissões por funcionalidade.
## O Modelo por Funcionalidade
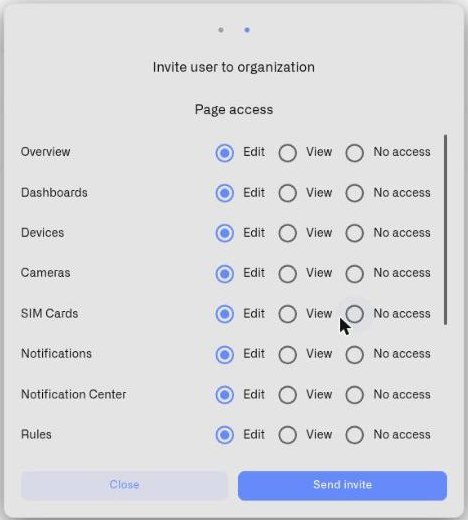
Quando convida um utilizador ou edita as suas permissões, a caixa de diálogo mostra uma **Acesso à página** lista. Cada funcionalidade tem três botões de opção:
* **Editar** — o utilizador pode ver e fazer alterações
* **Ver** — o utilizador pode ver a funcionalidade, mas não fazer alterações
* **Sem acesso** — a funcionalidade fica oculta para o utilizador
## Superfícies Configuráveis
As seguintes funcionalidades aparecem no convite e na caixa de diálogo de permissões. Pode definir cada uma independentemente.
| Funcionalidade | Níveis permitidos | Predefinição para novos convites | Regras especiais |
| ------------------- | -------------------------------- | -------------------------------- | -------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| Visão Geral | Editar / Visualizar / Sem acesso | Editar | |
| Painéis | Editar / Visualizar / Sem acesso | Editar | |
| Dispositivos | Editar / Visualizar / Sem acesso | Editar | |
| Câmaras | Editar / Visualizar / Sem acesso | Editar | |
| Cartões SIM | Editar / Visualizar / Sem acesso | Editar | |
| Notificações | Editar / Visualizar / Sem acesso | Editar | |
| Regras | Editar / Visualizar / Sem acesso | Editar | |
| Subscrição | Editar / Visualizar / Sem acesso | Editar | |
| Gerir Utilizadores | Editar / Visualizar / Sem acesso | Sem acesso | O acesso de leitura permite ao utilizador ver a lista de membros e os convites pendentes. O acesso de edição é necessário para convidar utilizadores, alterar permissões, revogar convites e remover membros. |
| Conectores | Editar / Visualizar / Sem acesso | Editar | |
| Trilho de Auditoria | Visualizar / Sem acesso | Sem acesso | Não existe a opção Editar. O registo de auditoria é apenas de leitura para todos, incluindo o proprietário. Mesmo que o acesso de escrita seja pedido por outros meios, é automaticamente reduzido para leitura tanto na criação do convite como na aceitação. |
| Chaves API | Editar / Sem acesso | Editar | Não existe a opção Visualizar. A gestão das chaves de API é de autoatendimento — se um utilizador tiver acesso, pode criar e gerir as suas próprias chaves. |
## Superfícies do Lado do Servidor
O modelo de permissões subjacente inclui quatro funcionalidades adicionais que são aplicadas do lado do servidor, mas não aparecem na caixa de diálogo: Gateways, Registos, Centro de Notificações e Geofencing. Estas não podem ser configuradas através da interface Utilizadores e não são relevantes para a gestão diária do acesso.
## Predefinições para Novos Convites
Quando abre a caixa de diálogo de convite, as permissões são pré-preenchidas com predefinições codificadas — não a partir de um modelo. O ponto de partida para cada novo convite é:
* **Editar** em todas as superfícies exceto Gerir Utilizadores e Registo de Auditoria
* **Sem acesso** em Gerir Utilizadores
* **Sem acesso** em Registo de Auditoria
Pode ajustar cada superfície individualmente antes de enviar o convite. Estas predefinições foram concebidas para dar a um novo membro da equipa amplo acesso às funcionalidades operacionais, mantendo as capacidades administrativas e de auditoria restritas até serem explicitamente concedidas.
## Etiquetas de Apresentação e Correspondência
A tabela de utilizadores mostra **Acesso de edição** e **Acesso de visualização** colunas. Estas apresentam etiquetas calculadas — não funções armazenadas. A plataforma define três padrões de permissão nomeados e compara as permissões reais de cada utilizador com eles:
| Padrão | O que inclui | O que exclui |
| ----------------- | ------------------------------------------------------------------------------------------------------------------------------------------------ | -------------------------------------------- |
| **Administrador** | Editar em todas as superfícies configuráveis. Registo de Auditoria = Visualizar. Chaves de API = Editar. Inclui Subscrição e Gerir Utilizadores. | Nada excluído |
| **Editor** | Editar na maioria das superfícies. Registo de Auditoria = Visualizar. Chaves de API = Editar. | Sem acesso a Subscrição e Gerir Utilizadores |
| **Visualizador** | Visualizar na maioria das superfícies. Registo de Auditoria = Visualizar. Chaves de API = Editar (exceção de autoatendimento). | Sem acesso a Subscrição e Gerir Utilizadores |
Depois de as permissões serem guardadas, a plataforma compara o conjunto de permissões real do utilizador com estes padrões:
* Se o conjunto corresponder ao padrão de Administrador → a coluna apresenta **Administrador**
* Se corresponder ao padrão de Editor → **Editor**
* Se corresponder ao padrão de Visualizador → **Visualizador**
* Se o conjunto não corresponder a nenhum padrão → a coluna apresenta os nomes das funcionalidades individuais em vez disso
* O proprietário é sempre apresentado como **Proprietário**
Estas etiquetas ajudam-no a ver de relance que tipo de acesso tem cada membro, mas o modelo subjacente é sempre por funcionalidade. Os padrões não são atribuídos como funções e não pré-preenchem a caixa de diálogo — existem apenas para calcular as etiquetas de apresentação na tabela de utilizadores.
## Acesso do Proprietário
O proprietário não é um padrão de permissão. É uma propriedade da própria organização — existe exatamente um membro que é o proprietário, e esse estado é armazenado como parte do registo da organização.
O proprietário recebe acesso automático a todas as funcionalidades, com uma exceção: o registo de auditoria é sempre apenas de leitura, mesmo para o proprietário. Isto é aplicado em dois níveis — as permissões do proprietário são geradas com o registo de auditoria definido como leitura, e uma camada separada de aplicação recusa de forma rígida a escrita no registo de auditoria para todos os utilizadores.
O acesso do proprietário não pode ser editado nem removido. Só muda através da transferência de propriedade em [Definições da Organização](/kilo-docs-pt/kilo-iot-server/account/organization-settings.md).
## Quando Não Tem Acesso
Quando não tem acesso de edição a uma funcionalidade, a plataforma desativa os controlos relevantes — botões e campos de introdução aparecem esbatidos. Passar o rato sobre um controlo desativado mostra uma dica de ferramenta a explicar porquê e quem contactar:
* Se não existirem outros administradores na organização: *"Não tem as permissões necessárias. Contacte o proprietário da sua organização."*
* Se existirem administradores: *"Contacte os seus administradores: Maria Schmidt, ..."*
Os administradores listados na dica de ferramenta são derivados automaticamente do proprietário da organização e de todos os membros que tenham **Gerir Utilizadores** definido como Editar. Estes contactos são calculados automaticamente — não configurados manualmente.
## Avaliação do Acesso
O acesso é verificado por funcionalidade: este utilizador tem permissão de leitura ou escrita para esta funcionalidade nesta organização? Se não existir uma permissão correspondente, o acesso é recusado. O proprietário é a única exceção — o proprietário tem acesso automático a todas as funcionalidades, com o registo de auditoria limitado a leitura.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation dynamically by asking a question.
Perform an HTTP GET request on the current page URL with the `ask` query parameter, and the optional `goal` query parameter:
```
GET https://docs.kiloiot.io/kilo-docs-pt/kilo-iot-server/account/roles-and-page-access.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is optional and describes the broader end goal you are ultimately trying to accomplish on behalf of the user. GitBook uses it to tailor the answer towards what is most useful for that goal.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.