> For the complete documentation index, see [llms.txt](https://docs.kiloiot.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.kiloiot.io/kilo-docs-pt/kilo-iot-server/account/users-and-permissions.md).
# Utilizadores e Permissões
Faça a gestão de utilizadores Kilo IoT e permissões ABAC por superfície — Editar, Ver ou Sem acesso, definidos independentemente por superfície.
Dentro de cada organização, o Kilo IoT Server usa controlo de acesso baseado em atributos (ABAC) para determinar quem pode fazer o quê. O acesso é atribuído por superfície do produto — painéis, dispositivos, regras, conectores e mais — e não através de uma única função tudo ou nada. Quando convida alguém ou edita as suas permissões, define cada superfície individualmente como Editar, Ver ou Sem acesso.
Este modelo por superfície é mais flexível do que o acesso baseado apenas em funções, de granularidade grosseira. Um engenheiro de implementação pode obter acesso de Editar a dispositivos e conectores, mas Sem acesso à faturação. Um gestor de operações pode ter acesso de Editar a painéis e alertas, mas acesso só de Ver ao motor de regras. Uma parte interessada pode ver tudo, mas não alterar nada. E, como o acesso é definido para cada organização, a mesma pessoa pode ter permissões completamente diferentes em organizações diferentes.
## Como Funcionam os Rótulos de Permissão
A plataforma usa permissões por superfície como modelo de acesso principal. Não existe uma etapa de "selecionar uma função" — quando convida um utilizador, define cada superfície individualmente como Editar, Ver ou Sem acesso. A caixa de diálogo começa com predefinições codificadas (Editar na maioria das superfícies, com Gerir Utilizadores e Registo de Auditoria definidos como Sem acesso), e pode ajustar todas as superfícies antes de enviar.
Depois de as permissões serem guardadas, a plataforma calcula um rótulo de exibição ao corresponder o conjunto real de permissões do utilizador a três padrões nomeados — **Administrador**, **Editor** e **Visualizador**. Se o conjunto corresponder ao padrão de Administrador, a tabela de utilizadores mostra "Administrador". Se corresponder a Editor, mostra "Editor". As combinações personalizadas que não correspondem a nenhum padrão mostram, em vez disso, os nomes individuais das superfícies.
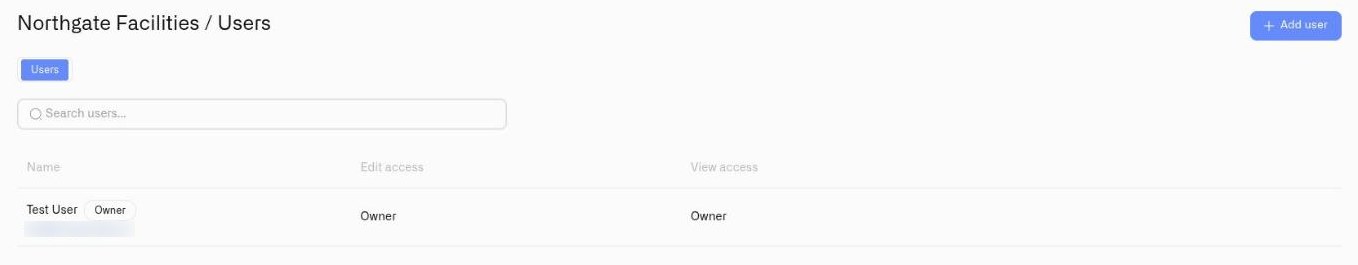
**Proprietário** não é uma função predefinida no mesmo sentido. É uma propriedade da própria organização — exatamente um membro é o proprietário, e esse estado concede acesso automático em toda a organização (com o registo de auditoria limitado a leitura). O acesso de proprietário não pode ser personalizado nem removido; só muda através da transferência de propriedade.
| Rótulo de exibição | O que significa | Personalizável? |
| ------------------ | ------------------------------------------------------------------------------------------------------------------------------------------------------------ | ------------------------------ |
| **Proprietário** | Estado de propriedade da organização. Acesso automático em toda a organização. O registo de auditoria é apenas de leitura. | Não — implícito na propriedade |
| **Administrador** | Editar em todas as superfícies, incluindo Subscrição e Gerir Utilizadores. Registo de Auditoria = Ver. Chaves de API = Editar. | Sim — por superfície |
| **Editor** | Editar na maioria das superfícies. Registo de Auditoria = Ver. Chaves de API = Editar. Sem acesso a Subscrição ou Gerir Utilizadores. | Sim — por superfície |
| **Visualizador** | Ver na maioria das superfícies. Registo de Auditoria = Ver. Chaves de API = Editar (exceção de self-service). Sem acesso a Subscrição ou Gerir Utilizadores. | Sim — por superfície |
## Nesta Secção
| Página | O que abrange |
| ------------------------------------------------------------------------------------------- | ------------------------------------------------------------------------------------------------------------------------------- |
| [Convidar Utilizadores](/kilo-docs-pt/kilo-iot-server/account/inviting-users.md) | Como enviar um convite a um utilizador existente da plataforma, atribuir permissões por superfície e gerir convites pendentes. |
| [Aceitar Convites](/kilo-docs-pt/kilo-iot-server/account/accepting-invitations.md) | O que acontece quando alguém clica numa ligação de convite de adesão ou de transferência de propriedade. |
| [Funções e Acesso à Página](/kilo-docs-pt/kilo-iot-server/account/roles-and-page-access.md) | A referência completa de permissões — cada superfície configurável, opções restritas, predefinições e como o acesso é avaliado. |
| [Gerir o Acesso](/kilo-docs-pt/kilo-iot-server/account/managing-access.md) | Atualizar permissões, revogar convites pendentes e remover utilizadores da organização. |
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.kiloiot.io/kilo-docs-pt/kilo-iot-server/account/users-and-permissions.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.